L’app MyQ Roger Entra ID si integra con i servizi Microsoft 365 (Microsoft Graph e Universal Print) per consentire agli utenti funzionalità di stampa sicura, gestione dei file e comunicazione. Richiede autorizzazioni specifiche per operare per conto degli utenti e, in alcuni casi, come applicazione (servizio in background) per eseguire attività di stampa e gestione dei dispositivi.
Tipi di autorizzazioni
Entra ID distingue tra due tipi di autorizzazioni:
-
Autorizzazioni delegate: utilizzate quando un utente che ha effettuato l’accesso interagisce con l’app. L’app agisce per conto di quell’utente e accede solo ai dati a cui l’utente stesso può accedere.
-
Autorizzazioni dell’applicazione: utilizzate dai servizi in background o dai daemon senza l’interazione degli utenti.
Queste richiedono il consenso dell’amministratore.
Autorizzazioni API concesse
Microsoft Graph (accesso agli utenti e ai file)
|
Autorizzazione |
Tipo |
Descrizione |
È richiesto il consenso dell'amministratore |
Finalità |
|---|---|---|---|---|
|
|
Delegato |
Accedere e leggere il profilo dell'utente |
No |
Consente all'app di identificare l'utente corrente. |
|
|
Delegato |
Autorizzazioni standard di OpenID Connect |
No |
Abilita l'accesso sicuro e le informazioni di base sull'identità (nome, e-mail). |
|
|
Delegato |
Mantiene l'accesso ai dati che hai concesso |
No |
Consente l'aggiornamento in background dei token di accesso senza dover effettuare nuovamente l'accesso. |
|
|
Delegato |
Leggere i file selezionati esplicitamente dagli utenti |
No |
Consente all'app di aprire singoli file scelti dagli utenti. |
|
|
Delegato |
Accesso completo ai file degli utenti |
No |
Consente di leggere e modificare i file in OneDrive o SharePoint. |
|
|
Delegato |
Accesso all'archivio specifico dell'app |
No |
Utilizzato per l'archiviazione della configurazione dell'app o dei file temporanei. |
|
|
Delegato |
Accesso completo a tutti i file a cui l'utente può accedere |
No |
Necessario per l'integrazione avanzata con l'archivio file dell'utente. |
|
|
Delegato |
Modifica o eliminazione di elementi in tutte le raccolte di siti |
No |
Necessario per lavorare con le raccolte di documenti di SharePoint. |
|
|
Delegato |
Accesso in lettura e scrittura alla posta degli utenti |
No |
Utilizzato per le notifiche via e-mail e per il monitoraggio dei messaggi degli utenti. |
|
|
Delegato |
Invia posta come utente |
No |
Consente all'app di inviare notifiche per conto dell'utente. |
Microsoft Graph (Stampa e gestione dei dispositivi)
|
Autorizzazione |
Tipo |
Descrizione |
È richiesto il consenso dell'amministratore |
Finalità |
|---|---|---|---|---|
|
|
Delegato |
Registrazione delle stampanti |
Sì |
Consente di aggiungere nuove stampanti all'organizzazione. |
|
|
Delegato / Applicazione |
Leggi informazioni sulla stampante |
Sì |
Consente all'app di visualizzare la configurazione della stampante. |
|
|
Delegato / Applicazione |
Leggi e aggiorna le impostazioni della stampante |
Sì |
Consente di apportare modifiche alla configurazione e di effettuare aggiornamenti. |
|
|
Delegato |
Gestione completa delle stampanti |
Sì |
Necessario per le operazioni amministrative avanzate. |
|
|
Delegato |
Lettura e modifica delle condivisioni delle stampanti |
Sì |
Consente la gestione delle stampanti condivise. |
|
|
Applicazione |
Lettura dei dettagli dei lavori di stampa |
Sì |
Necessario per monitorare e generare report sullo stato dei lavori. |
|
|
Applicazione |
Gestire i lavori di stampa |
Sì |
Consente di gestire i lavori di stampa in coda. |
|
|
Applicazione |
Operazioni avanzate sui lavori di stampa |
Sì |
Consente di eliminare, reindirizzare o aggiornare i lavori di stampa. |
|
|
Applicazione |
Lettura delle impostazioni di stampa a livello di tenant |
Sì |
Necessario per leggere le politiche di stampa centralizzate. |
|
|
Applicazione |
Gestire le definizioni dei lavori di stampa |
Sì |
Utilizzato per definire e gestire la logica di elaborazione della stampa. |
Gestione delle applicazioni mobili di Intune
|
Autorizzazione |
Tipo |
Descrizione |
È richiesto il consenso dell'amministratore |
Finalità |
|---|---|---|---|---|
|
|
Delegato |
Lettura e scrittura dei dati delle app gestite |
Sì |
Necessario affinché l’app mobile MyQ Roger possa effettuare l’autenticazione e funzionare correttamente sui dispositivi gestiti tramite MDM. |
Autorizzazioni di stampa universale
|
Autorizzazione |
Tipo |
Descrizione |
È richiesto il consenso dell'amministratore |
Finalità |
|---|---|---|---|---|
|
|
Delegato |
Creazione (registrazione) di nuove stampanti |
Sì |
Consente la registrazione delle stampanti in Universal Print. |
|
|
Applicazione |
Leggi i metadati della stampante |
Sì |
Recupera i dettagli della stampante a livello di tenant. |
|
|
Applicazione |
Lettura/scrittura delle proprietà della stampante |
Sì |
Aggiornare la configurazione della stampante (ad es. le impostazioni predefinite). |
|
|
Applicazione |
Lettura dei metadati e del payload dei lavori di stampa |
Sì |
Accedere ai dati del lavoro per il tracciamento o la verifica. |
|
|
Applicazione |
Lettura e scrittura dei metadati del lavoro |
Sì |
Gestire lo stato e le informazioni di base dei lavori di stampa. |
Consenso e amministrazione
-
Le autorizzazioni contrassegnate con "Sì" nella sezione "Consenso amministrativo richiesto" devono essere approvate da un amministratore globale o da un amministratore con ruolo privilegiato.
-
Una volta concesso il consenso, tutti gli utenti del tenant possono utilizzare l’app senza ulteriori richieste.
-
Il consenso è concesso per l'organizzazione: "Example Organization Ltd." indica che il consenso è stato concesso per questo editore dalla propria organizzazione.
Concessione del consenso dell’amministratore
Molte delle autorizzazioni API utilizzate da MyQ Roger richiedono il consenso dell’amministratore; ciò include tutte le autorizzazioni dell’applicazione e diverse autorizzazioni delegate (ad esempio, le autorizzazioni «Stampante» e «Lavoro di stampa»). Il consenso dell’amministratore deve essere concesso da un amministratore globale (o da un amministratore con ruolo privilegiato) per conto dell’intera organizzazione. Concedere il consenso per l’intera organizzazione impedisce che ai propri utenti venga richiesto il consenso quando accedono a MyQ Roger.
Perché i miei utenti continuano a visualizzare richieste di consenso?
Una volta approvata l’app MyQ Roger Entra ID, l’esperienza dell’utente dipende dal ruolo della persona che ha effettuato l’approvazione:
-
Amministratore globale: Microsoft Entra ID offre l’opzione “Concedi il consenso amministrativo per la tua organizzazione”. Selezionandola, le autorizzazioni vengono concesse a tutti gli utenti contemporaneamente e non compaiono più richieste di consenso per singolo utente.
-
Non amministratore globale: il risultato dipende dalle impostazioni relative al consenso degli utenti del proprio tenant. La richiesta viene inoltrata a un amministratore globale per l’approvazione (richiesta di consenso dell’amministratore) oppure viene ignorata silenziosamente (l’amministratore non riceve alcuna notifica e l’utente non può completare l’accesso).
Se l’opzione “Concedi il consenso dell’amministratore per la tua organizzazione” non è stata selezionata da un amministratore globale durante la configurazione, gli utenti continueranno a ricevere richieste di consenso dell’amministratore.
Concessione del consenso dell’amministratore dopo la configurazione
Se il consenso a livello di organizzazione non è stato concesso durante il flusso di approvazione iniziale, un amministratore globale può concederlo in qualsiasi momento:
-
Accedere al portale di Azure come amministratore globale.
-
Vai su Microsoft Entra ID > Applicazioni aziendali > MyQ Roger.
-
Selezionare Sicurezza > Autorizzazioni.
-
Selezionare Concedi consenso dell'amministratore per l'organizzazione e confermare.
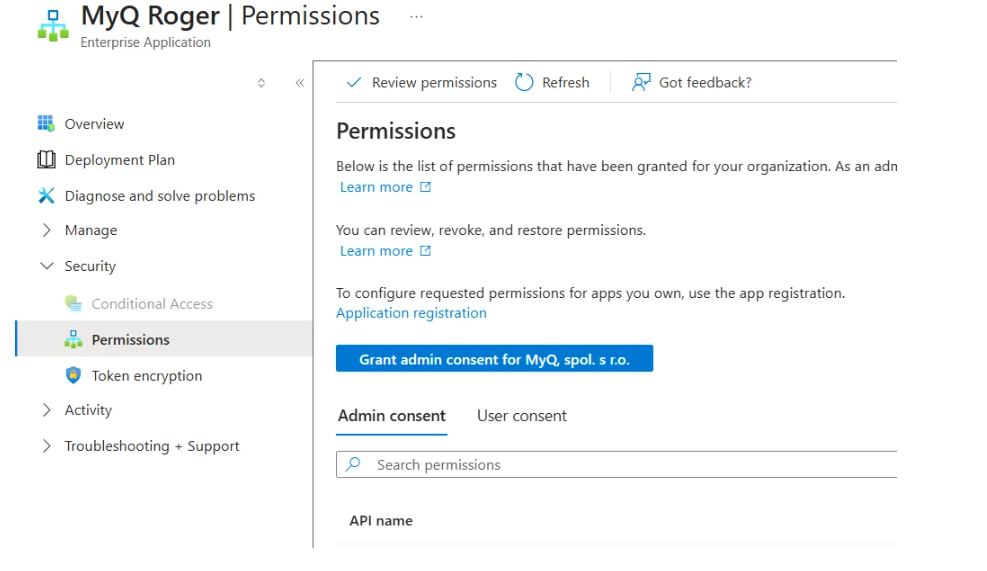
Una volta concesso il consenso per l'organizzazione, agli utenti non verrà più richiesto il consenso dell'amministratore.
Non utilizzare la classificazione a basso rischio come soluzione alternativa.
Non tentare di disattivare le richieste di consenso classificando le autorizzazioni di MyQ Roger come a basso rischio nelle impostazioni di classificazione delle autorizzazioni/consenso utente di Microsoft Entra ID. Sebbene ciò possa impedire agli utenti di ricevere le richieste, non è un approccio consigliato. Una classificazione a basso rischio delega la decisione di concedere o negare un'autorizzazione all'utente singolo, mentre tale decisione dovrebbe essere presa da un amministratore. La soluzione corretta e sicura consiste nel far sì che un amministratore globale conceda il consenso dell'amministratore per conto dell'organizzazione, come descritto sopra.
Note sulla sicurezza
-
L’app aderisce al modello di autorizzazioni dell’API Microsoft Graph e richiede solo gli ambiti necessari per le funzionalità principali (stampa, accesso ai file, notifiche via e-mail).
-
Gli amministratori possono verificare in qualsiasi momento i consensi concessi in Azure Portal > Microsoft Entra ID > Applicazioni aziendali > MyQ Roger > Autorizzazioni.