O aplicativo MyQ Roger Entra ID se integra aos serviços do Microsoft 365 (Microsoft Graph e Universal Print) para oferecer aos usuários recursos seguros de impressão, gerenciamento de arquivos e comunicação. Ele requer permissões específicas para operar em nome dos usuários e, em alguns casos, como um aplicativo (serviço em segundo plano) para realizar tarefas de impressão e gerenciamento de dispositivos.
Tipos de permissões
O Entra ID distingue entre dois tipos de permissões:
-
Permissões delegadas – utilizadas quando um usuário conectado interage com o aplicativo. O aplicativo atua em nome desse usuário e acessa apenas os dados aos quais o usuário tem acesso.
-
Permissões de aplicativo – usadas por serviços em segundo plano ou daemons sem interação do usuário.
Elas exigem consentimento do administrador.
Permissões de API concedidas
Microsoft Graph (Acesso a usuários e arquivos)
|
Permissão |
Tipo |
Descrição |
É necessário consentimento do administrador |
Finalidade |
|---|---|---|---|---|
|
|
Delegada |
Fazer login e ler o perfil do usuário |
Não |
Permite que o aplicativo identifique o usuário atual. |
|
|
Delegada |
Permissões padrão do OpenID Connect |
Não |
Habilita o login seguro e informações básicas de identidade (nome, e-mail). |
|
|
Delegado |
Manter o acesso aos dados que você concedeu |
Não |
Permite a atualização em segundo plano de tokens de acesso sem a necessidade de fazer login novamente. |
|
|
Delegado |
Ler arquivos que o usuário selecionar explicitamente |
Não |
Permite que o aplicativo abra arquivos individuais escolhidos pelo usuário. |
|
|
Delegado |
Acesso total aos arquivos do usuário |
Não |
Permite ler e modificar arquivos no OneDrive ou no SharePoint. |
|
|
Delegado |
Acesso ao armazenamento específico do aplicativo |
Não |
Usado para armazenar a configuração do aplicativo ou arquivos temporários. |
|
|
Delegado |
Acesso total a todos os arquivos aos quais o usuário tem acesso |
Não |
Necessário para integração avançada com o armazenamento de arquivos do usuário. |
|
|
Delegado |
Editar ou excluir itens em todas as coleções de sites |
Não |
Necessário para trabalhar com bibliotecas de documentos do SharePoint. |
|
|
Delegado |
Acesso de leitura e gravação ao e-mail do usuário |
Não |
Usado para notificações por e-mail e rastreamento de mensagens do usuário. |
|
|
Delegado |
Enviar e-mails em nome do usuário |
Não |
Permite que o aplicativo envie notificações em nome do usuário. |
Microsoft Graph (Impressão e gerenciamento de dispositivos)
|
Permissão |
Tipo |
Descrição |
É necessário o consentimento do administrador |
Finalidade |
|---|---|---|---|---|
|
|
Delegada |
Registrar impressoras |
Sim |
Permite adicionar novas impressoras à organização. |
|
|
Delegado / Aplicativo |
Ler informações da impressora |
Sim |
Permite que o aplicativo visualize a configuração da impressora. |
|
|
Delegado / Aplicativo |
Ler e atualizar as configurações da impressora |
Sim |
Permite alterações e atualizações na configuração. |
|
|
Delegado |
Gerenciamento completo das impressoras |
Sim |
Necessário para operações administrativas avançadas. |
|
|
Delegado |
Ler e modificar compartilhamentos de impressoras |
Sim |
Permite o gerenciamento de impressoras compartilhadas. |
|
|
Aplicativo |
Ler detalhes de tarefas de impressão |
Sim |
Necessário para monitorar e gerar relatórios sobre o status dos trabalhos. |
|
|
Aplicativo |
Gerenciar trabalhos de impressão |
Sim |
Permite gerenciar trabalhos de impressão na fila. |
|
|
Aplicativo |
Operações avançadas de trabalhos de impressão |
Sim |
Permite excluir, redirecionar ou atualizar trabalhos de impressão. |
|
|
Aplicativo |
Ler configurações de impressão para todo o locatário |
Sim |
Necessário para ler políticas centrais de impressão. |
|
|
Aplicativo |
Gerenciar definições de tarefas de impressão |
Sim |
Usado para definir e lidar com a lógica de processamento de impressão. |
Gerenciamento de aplicativos móveis do Intune
|
Permissão |
Tipo |
Descrição |
É necessário consentimento do administrador |
Finalidade |
|---|---|---|---|---|
|
|
Delegada |
Ler e gravar dados de aplicativos gerenciados |
Sim |
Necessário para que o aplicativo móvel MyQ Roger se autentique e funcione corretamente em dispositivos gerenciados por MDM. |
Permissões de impressão universal
|
Permissão |
Tipo |
Descrição |
É necessário o consentimento do administrador |
Finalidade |
|---|---|---|---|---|
|
|
Delegada |
Criar (registrar) novas impressoras |
Sim |
Permite o registro de impressoras no Universal Print. |
|
|
Aplicativo |
Ler metadados da impressora |
Sim |
Recuperar detalhes da impressora em todo o locatário. |
|
|
Aplicativo |
Ler/gravar propriedades da impressora |
Sim |
Atualizar a configuração da impressora (por exemplo, configurações padrão). |
|
|
Aplicativo |
Ler metadados e carga útil do trabalho de impressão |
Sim |
Acessar dados da tarefa para rastreamento ou auditoria. |
|
|
Aplicativo |
Ler e gravar metadados do trabalho |
Sim |
Gerenciar o status e as informações básicas dos trabalhos de impressão. |
Consentimento e administração
-
As permissões marcadas como “Sim” na seção “Consentimento administrativo necessário” devem ser aprovadas por um administrador global ou por um administrador de função privilegiada.
-
Uma vez concedido o consentimento, todos os usuários do locatário podem usar o aplicativo sem solicitações adicionais.
-
O consentimento é concedido pela organização: “Exemplo de Organização Ltda.” indica que o consentimento foi concedido para este editor pela sua organização.
Concessão do consentimento do administrador
Muitas das permissões de API utilizadas pelo MyQ Roger exigem consentimento do administrador — isso inclui todas as permissões de aplicativo e várias permissões delegadas (por exemplo, as permissões “Impressora” e “Trabalho de Impressão”). O consentimento do administrador deve ser concedido por um administrador global (ou administrador de função privilegiada) em nome de toda a organização. Conceder consentimento para toda a organização evita que seus usuários recebam solicitações de consentimento ao fazerem login no MyQ Roger.
Por que meus usuários ainda veem solicitações de consentimento?
Depois que o aplicativo MyQ Roger Entra ID for aprovado, a experiência do usuário dependerá da função da pessoa que realizou a aprovação:
-
Administrador global: o Microsoft Entra ID oferece a opção de conceder consentimento de administrador para sua organização. Ao selecioná-la, as permissões são concedidas a todos os usuários de uma só vez, e nenhuma solicitação individual por usuário é exibida.
-
Não é um Administrador Global: o resultado depende das configurações de consentimento do usuário do seu locatário. A solicitação é encaminhada a um Administrador Global para aprovação (uma solicitação de consentimento do administrador) ou é ignorada silenciosamente (o administrador não é notificado e o usuário não consegue concluir o login).
Se a opção “Conceder consentimento de administrador para sua organização” não tiver sido selecionada por um administrador global durante a configuração, seus usuários continuarão recebendo solicitações de consentimento de administrador.
Concedendo o consentimento do administrador após a configuração
Se o consentimento para toda a organização não tiver sido concedido durante o fluxo de aprovação inicial, um administrador global pode concedê-lo a qualquer momento:
-
Faça login no Portal do Azure como administrador global.
-
Acesse Microsoft Entra ID > Aplicativos corporativos > MyQ Roger.
-
Selecione “Segurança” > “Permissões”.
-
Selecione Conceder consentimento de administrador para sua organização e confirme.
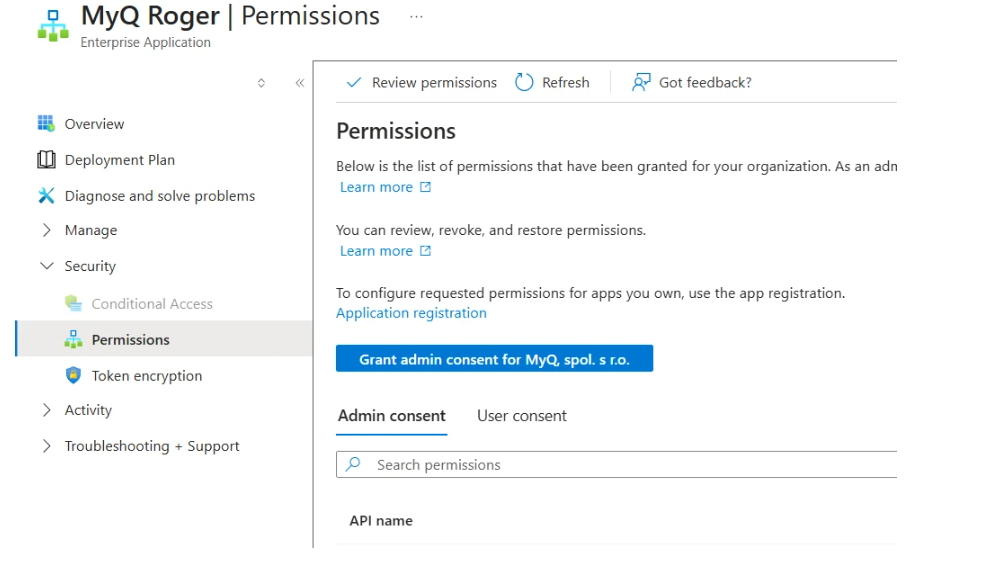
Depois que o consentimento for concedido para a organização, seus usuários não serão mais solicitados a fornecer o consentimento do administrador.
Não use a classificação de baixo risco como solução alternativa.
Não tente impedir as solicitações de consentimento classificando as permissões do MyQ Roger como de baixo risco nas configurações de classificação de permissões/consentimento do usuário do Microsoft Entra ID. Embora isso possa impedir que os usuários recebam solicitações, não é uma abordagem recomendada. Uma classificação de baixo risco delega a decisão de permitir ou negar uma permissão ao usuário individual, quando essa decisão deveria ser tomada por um administrador. A solução correta e segura é que um Administrador Global conceda o consentimento do administrador em nome da organização, conforme descrito acima.
Notas de segurança
-
O aplicativo segue o modelo de permissões da API do Microsoft Graph e solicita apenas os escopos necessários para as funcionalidades essenciais (impressão, acesso a arquivos, notificações por e-mail).
-
Os administradores podem revisar os consentimentos concedidos a qualquer momento em Portal do Azure > Microsoft Entra ID > Aplicativos corporativos > MyQ Roger > Permissões.