La aplicación MyQ Roger Entra ID se integra con los servicios de Microsoft 365 (Microsoft Graph y Universal Print) para ofrecer a los usuarios funciones seguras de impresión, gestión de archivos y comunicación. Requiere permisos específicos para actuar en nombre de los usuarios y, en algunos casos, como aplicación (servicio en segundo plano) para realizar tareas de impresión y gestión de dispositivos.
Tipos de permisos
Entra ID distingue entre dos tipos de permisos:
-
Permisos delegados: se utilizan cuando un usuario que ha iniciado sesión interactúa con la aplicación. La aplicación actúa en nombre de ese usuario y solo accede a los datos a los que el usuario tiene acceso.
-
Permisos de aplicación: los utilizan los servicios en segundo plano o los daemons sin interacción de los usuarios.
Estos requieren el consentimiento del administrador.
Permisos de API concedidos
Microsoft Graph (acceso a usuarios y archivos)
|
Permiso |
Tipo |
Descripción |
Se requiere consentimiento del administrador |
Finalidad |
|---|---|---|---|---|
|
|
Delegado |
Iniciar sesión y consultar el perfil del usuario |
No |
Permite a la aplicación identificar al usuario actual. |
|
|
Delegado |
Permisos estándar de OpenID Connect |
No |
Habilita el inicio de sesión seguro y la información básica de identidad (nombre, correo electrónico). |
|
|
Delegado |
Mantener el acceso a los datos que has concedido |
No |
Permite la actualización en segundo plano de los tokens de acceso sin necesidad de volver a iniciar sesión. |
|
|
Delegado |
Leer los archivos que el usuario seleccione explícitamente |
No |
Permite a la aplicación abrir archivos individuales elegidos por los usuarios. |
|
|
Delegado |
Acceso completo a los archivos del usuario |
No |
Permite leer y modificar archivos en OneDrive o SharePoint. |
|
|
Delegado |
Acceso al almacenamiento específico de la aplicación |
No |
Se utiliza para almacenar la configuración de la aplicación o archivos temporales. |
|
|
Delegado |
Acceso completo a todos los archivos a los que el usuario tiene acceso |
No |
Necesario para una integración avanzada con el almacenamiento de archivos de los usuarios. |
|
|
Delegado |
Editar o eliminar elementos en todas las colecciones de sitios |
No |
Necesario para trabajar con bibliotecas de documentos de SharePoint. |
|
|
Delegado |
Acceso de lectura y escritura al correo de los usuarios |
No |
Se utiliza para notificaciones por correo electrónico y para el seguimiento de los mensajes de los usuarios. |
|
|
Delegado |
Enviar correo como usuario |
No |
Permite a la aplicación enviar notificaciones en nombre del usuario. |
Microsoft Graph (Impresión y gestión de dispositivos)
|
Permiso |
Tipo |
Descripción |
Se requiere el consentimiento del administrador |
Finalidad |
|---|---|---|---|---|
|
|
Delegado |
Registrar impresoras |
Sí |
Permite añadir nuevas impresoras a la organización. |
|
|
Delegado / Aplicación |
Leer información de la impresora |
Sí |
Permite a la aplicación ver la configuración de la impresora. |
|
|
Delegado / Aplicación |
Leer y actualizar la configuración de la impresora |
Sí |
Permite realizar cambios y actualizaciones en la configuración. |
|
|
Delegado |
Gestión completa de las impresoras |
Sí |
Requerido para operaciones administrativas avanzadas. |
|
|
Delegado |
Leer y modificar recursos compartidos de impresoras |
Sí |
Permite la gestión de impresoras compartidas. |
|
|
Aplicación |
Leer detalles de los trabajos de impresión |
Sí |
Necesario para supervisar e informar del estado de los trabajos. |
|
|
Aplicación |
Gestionar trabajos de impresión |
Sí |
Permite gestionar los trabajos de impresión en la cola. |
|
|
Aplicación |
Operaciones avanzadas de trabajos de impresión |
Sí |
Permite eliminar, redirigir o actualizar trabajos de impresión. |
|
|
Aplicación |
Leer la configuración de impresión de todo el inquilino |
Sí |
Necesario para leer las políticas de impresión centrales. |
|
|
Aplicación |
Gestionar definiciones de tareas de impresión |
Sí |
Se utiliza para definir y gestionar la lógica de procesamiento de impresión. |
Gestión de aplicaciones móviles de Intune
|
Permiso |
Tipo |
Descripción |
Se requiere el consentimiento del administrador |
Finalidad |
|---|---|---|---|---|
|
|
Delegado |
Lectura y escritura de datos de aplicaciones gestionadas |
Sí |
Necesario para que la aplicación móvil MyQ Roger realice la autenticación y funcione correctamente en dispositivos gestionados por MDM. |
Permisos de impresión universal
|
Permiso |
Tipo |
Descripción |
Se requiere consentimiento del administrador |
Finalidad |
|---|---|---|---|---|
|
|
Delegado |
Crear (registrar) nuevas impresoras |
Sí |
Permite el registro de impresoras en Universal Print. |
|
|
Aplicación |
Leer metadatos de la impresora |
Sí |
Recuperar los detalles de la impresora en todo el inquilino. |
|
|
Aplicación |
Leer/escribir propiedades de la impresora |
Sí |
Actualizar la configuración de la impresora (por ejemplo, los valores predeterminados). |
|
|
Aplicación |
Leer metadatos y contenido del trabajo de impresión |
Sí |
Acceder a los datos de los trabajos para su seguimiento o auditoría. |
|
|
Aplicación |
Leer y escribir metadatos de los trabajos |
Sí |
Gestionar el estado y la información básica de los trabajos de impresión. |
Consentimiento y administración
-
Los permisos marcados como «Sí» en la sección «Se requiere consentimiento del administrador» deben ser aprobados por un administrador global o un administrador con rol privilegiado.
-
Una vez concedido el consentimiento, todos los usuarios del inquilino podrán utilizar la aplicación sin que se les solicite nada más.
-
El consentimiento se concede en nombre de la organización: «Ejemplo Organization Ltd.» indica que su organización ha concedido el consentimiento para este editor.
Concesión del consentimiento de administrador
Muchos de los permisos de API que utiliza MyQ Roger requieren el consentimiento del administrador; esto incluye todos los permisos de aplicación y varios permisos delegados (por ejemplo, los permisos «Impresora» y «Trabajo de impresión»). El consentimiento del administrador debe ser otorgado por un administrador global (o un administrador con rol privilegiado) en nombre de toda la organización. Otorgar el consentimiento para toda la organización evita que se solicite el consentimiento a sus usuarios cuando inician sesión en MyQ Roger.
¿Por qué mis usuarios siguen viendo mensajes solicitando su consentimiento?
Una vez aprobada la aplicación MyQ Roger Entra ID, la experiencia del usuario depende del rol de la persona que realizó la aprobación:
-
Administrador global: Microsoft Entra ID ofrece la opción de «Conceder consentimiento de administrador para su organización». Al seleccionarla, se conceden los permisos a todos los usuarios de una sola vez y no aparecen más solicitudes individuales por usuario.
-
Si no es un administrador global: el resultado depende de la configuración de consentimiento de los usuarios de su inquilino. O bien la solicitud se reenvía a un administrador global para su aprobación (una solicitud de consentimiento de administrador), o bien la solicitud se ignora de forma silenciosa (no se notifica al administrador y el usuario no puede completar el inicio de sesión).
Si un administrador global no seleccionó la opción «Conceder consentimiento de administrador para su organización» durante la configuración, sus usuarios seguirán recibiendo solicitudes de consentimiento de administrador.
Concesión del consentimiento de administrador tras la configuración
Si no se concedió el consentimiento para toda la organización durante el flujo de aprobación inicial, un administrador global puede concederlo en cualquier momento:
-
Inicie sesión en el portal de Azure como administrador global.
-
Vaya a Microsoft Entra ID > Aplicaciones empresariales > MyQ Roger.
-
Seleccione «Seguridad» > «Permisos».
-
Selecciona «Conceder consentimiento de administrador para tu organización» y confirma.
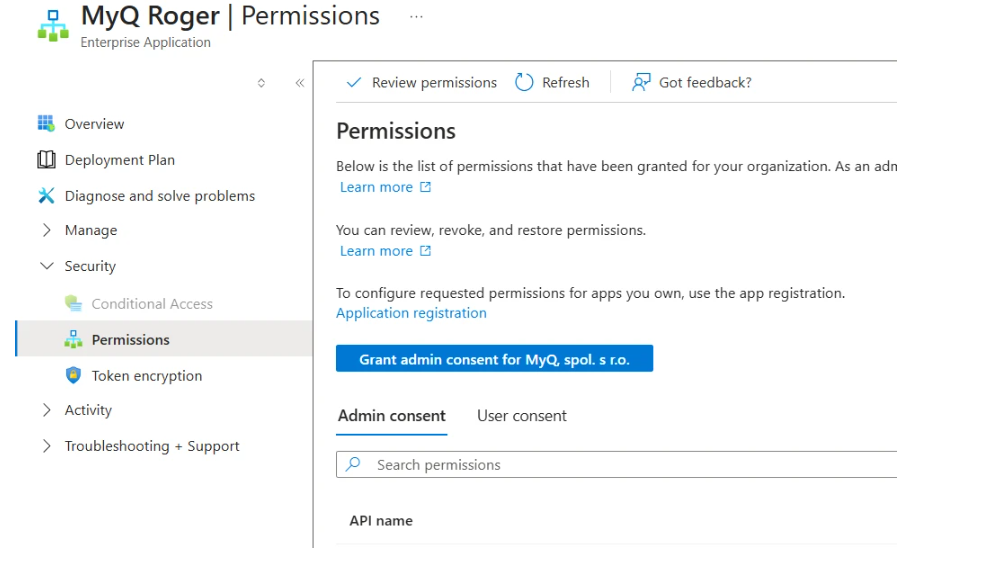
Una vez concedido el consentimiento para la organización, ya no se solicitará a los usuarios el consentimiento del administrador.
No utilices la clasificación de bajo riesgo como solución alternativa.
No intentes evitar las solicitudes de consentimiento clasificando los permisos de MyQ Roger como de bajo riesgo en la configuración de clasificación de permisos y consentimiento de usuario de Microsoft Entra ID. Aunque esto puede evitar que los usuarios reciban solicitudes, no es un enfoque recomendado. Una clasificación de «bajo riesgo» delega la decisión de conceder o denegar un permiso al usuario individual, cuando esta decisión debería tomarla un administrador. La solución correcta y segura es que un administrador global conceda el consentimiento de administrador en nombre de la organización, tal y como se ha descrito anteriormente.
Notas de seguridad
-
La aplicación se ajusta al modelo de permisos de la API de Microsoft Graph y solo solicita los ámbitos necesarios para las funciones básicas (impresión, acceso a archivos, notificaciones por correo electrónico).
-
Los administradores pueden revisar los consentimientos concedidos en cualquier momento en el Portal de Azure > Microsoft Entra ID > Aplicaciones empresariales > MyQ Roger > Permisos.